Tous les intervenants
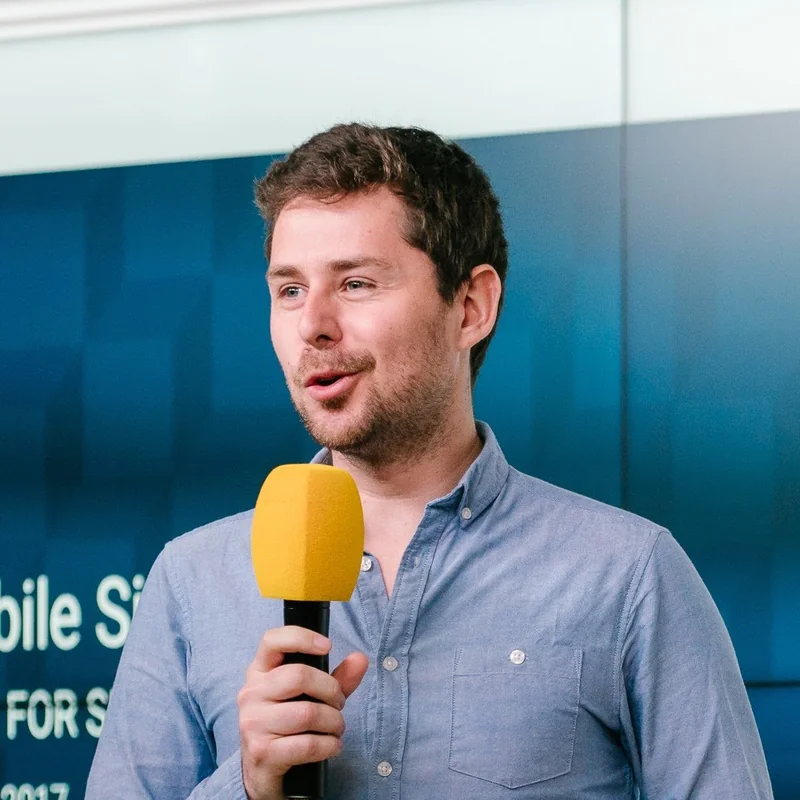
Portrait de Antoine Brossault
Ceux qui implémentent

Antoine Brossault

Solutions Engineer · Cloudflare

Portrait

Son parcours

Antoine Brossault est Solutions Engineer chez Cloudflare, où il accompagne les équipes techniques et les décideurs sur les sujets de performance, de sécurité et d’IA. Il les aide à concevoir des architectures qui tiennent en production, du réseau et du WAF jusqu’aux Workers et aux agents.

Son parcours suit une même ligne : rendre la technique compréhensible et utilisable. Chez Google pendant cinq ans et demi, il a d’abord accompagné de grands comptes sur la conversion mobile depuis Dublin, puis sur la performance web depuis Paris. Il a ensuite rejoint HubSpot comme spécialiste technique des intégrations CRM, avant de devenir Senior Sales Engineer chez Fastly, où il construisait des preuves de concept autour du CDN, du WAF, de la protection DDoS et du calcul en périphérie.

Il est arrivé chez Cloudflare en janvier 2026. Il y travaille sur l’adoption de l’IA en entreprise : sécurité des applications et des API, accès Zero Trust, filtrage du trafic des agents et des développeurs, mais aussi modèles et agents hébergés sur la plateforme. Il accompagne notamment des startups européennes du programme F/AI à Station F.

Antoine est aussi un habitué des scènes techniques. Il a organisé et animé une dizaine d’événements sur la performance web en Europe, publié plus de cent articles sur son blog et créé des outils comme SpeedChecklist et TheGoodMobileUI. Il est diplômé de MBS School of Business et a étudié à l’Universidad de Santiago du Chili.

Son regard

Sa légitimité numérique et GenAI

Antoine Brossault voit passer les agents IA au moment où ils quittent la démo pour la production, avec des outils, des identités et des accès réseau. Son travail chez Cloudflare consiste précisément à sécuriser ce passage : bloquer une dépendance compromise avant qu’elle n’atteigne un poste de développeur, inspecter le trafic sortant d’un agent, limiter ce qu’il peut faire avec ses jetons. Cette expérience de terrain, nourrie par dix ans passés à expliquer des sujets techniques à des développeurs comme à des comités de direction, lui permet de montrer les attaques réelles et les contre-mesures concrètes, sans jargon inutile.
Écosystème

L’entreprise associée à son parcours

Cloudflare

Solutions Engineer

Plateforme mondiale de cloud de connectivité qui sécurise, accélère et fiabilise les applications, les API et les infrastructures, y compris pour les usages d’intelligence artificielle.

Découvrir Cloudflare

Au programme

Sa session

15:20 · Salle Loire

40 min · Talk

"Mes agents IA sont la nouvelle cible des attaques"

En 2026, tout le monde a un agent. Presque personne n’a de gouvernance. Chez Cloudflare, toute l’entreprise a été équipée en moins d’un an, et la vélocité de merge a doublé. Ce qui a fait la différence n’est pas le modèle choisi, c’est l’architecture autour. Ce talk raconte pourquoi nous avons construit notre propre stack IA, et les décisions qui en découlent : centraliser tous les appels derrière un point de passage unique, porter la sécurité au niveau du réseau plutôt que dans chaque outil, gouverner l’accès aux données internes par l’identité, et exécuter le code généré par les agents dans un environnement isolé. On parlera architecture, résultats et terminal, et on assumera une opinion : le harness et le modèle sont deux choses séparées. Nous aborderons notamment : - l’exécution du code généré dans des environnements sandboxés, avec filtrage des accès sortants ; - le contrôle des accès aux données par l’identité et le moindre privilège ; - la protection contre les fuites de secrets et de données sensibles ; - la centralisation des appels aux modèles, sans clés API sur les postes des utilisateurs ; - la prévention des expositions publiques involontaires des applications générées. Nous illustrerons avec Cloudflare OS, notre harness open source, et notamment son mécanisme de Gatekeepers. Ceux-ci apportent une sécurité plus forte qu’une intégration MCP classique : chaque agent ou application ne reçoit que les capacités strictement nécessaires, les actions sont journalisées et les opérations sensibles peuvent être soumises à une validation humaine. Le projet et le détail de cette architecture : - Cloudflare OS - Le fonctionnement des Gatekeepers - Le modèle de sandbox et de contrôle des accès

  • Agents IA
  • Gouvernance
  • Sécurité des agents
  • Cloudflare OS